루프 엔지니어링, 프롬프트 대신 루프 에이전트를 설계하는 법
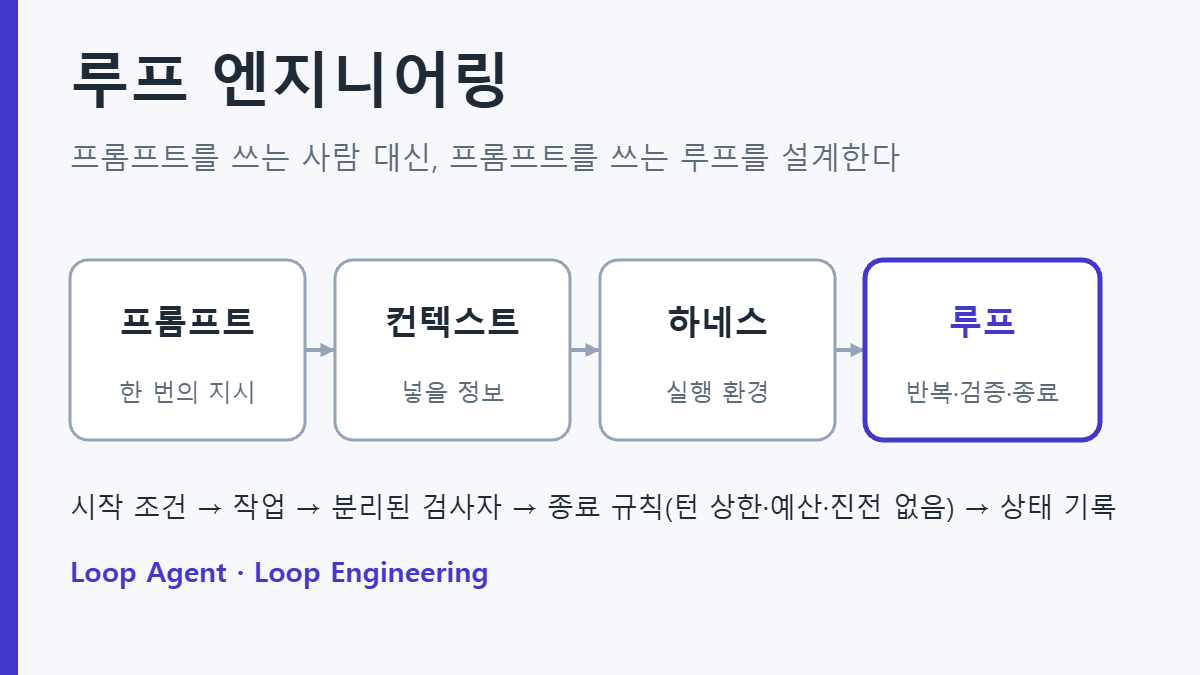
루프 엔지니어링은 에이전트에게 매번 지시하는 대신 일을 찾고 검증하고 멈추는 루프를 설계하는 일입니다. 여섯 가지 구성 요소와 종료·검증 설계, 블로그 자동 발행 루프를 멈추고 다시 설계한 경험과 사내 도입 점검표를 정리했습니다.
AI와 블록체인, 실무를 연결하는 생각의 기록
생성형 AI, LLM, RAG 기술
루프 엔지니어링은 에이전트에게 매번 지시하는 대신 일을 찾고 검증하고 멈추는 루프를 설계하는 일입니다. 여섯 가지 구성 요소와 종료·검증 설계, 블로그 자동 발행 루프를 멈추고 다시 설계한 경험과 사내 도입 점검표를 정리했습니다.
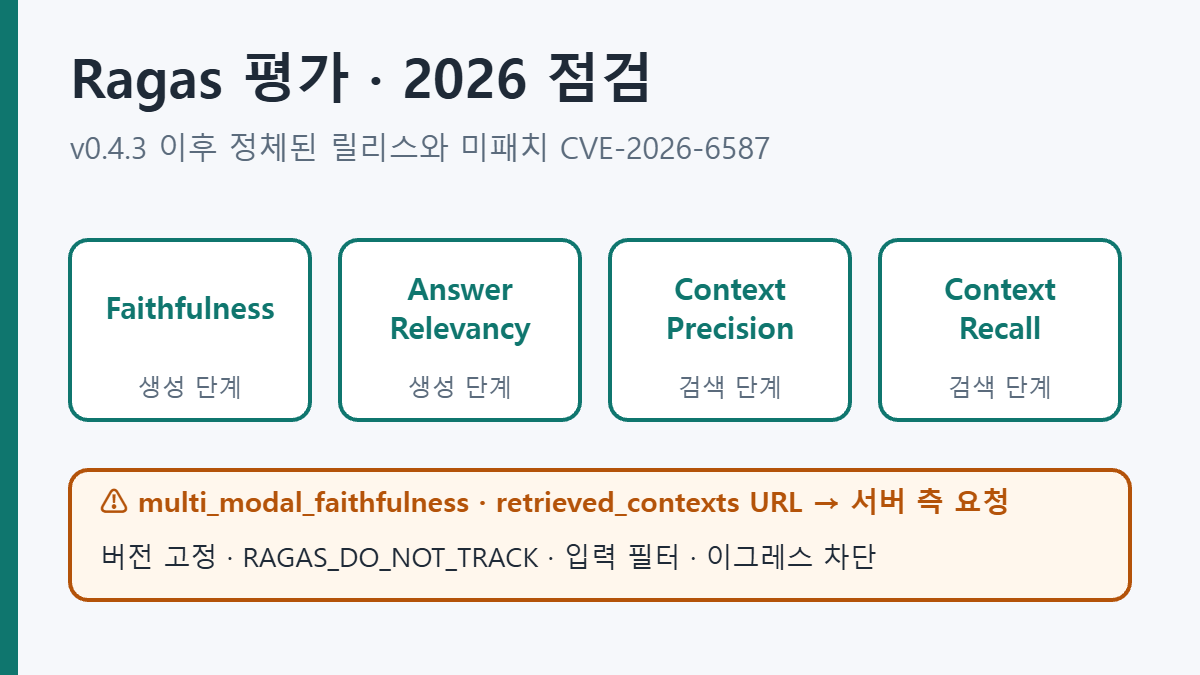
Ragas 평가를 쓰는 팀이 지금 확인할 것을 정리했습니다. v0.4.3 이후 멈춘 릴리스, 미패치 CVE-2026-6587의 위험 지점, 0.4.3 소스에서 직접 확인한 방어 공백과 버전 고정·입력 필터 중심의 대응 순서를 담았습니다.
종합 벤치마크 대신 실행 기록의 중간 행동을 assert하는 행동 평가를, 테스트 작성 예시·통과율 신뢰구간·PR/야간 두 층 CI 운영까지 실무 관점에서 정리한다.
장기 실행 에이전트에서 누적 입력이 단계 수의 제곱으로 늘어나는 이유를 식으로 확인하고, 두 단계 압축 임계값·요약 프롬프트 항목·연속성 지표·상태 파일 설계와 새 세션 전환 기준을 정리한다.
공유 서비스 계정 대신 에이전트별 신원과 위임 토큰, microVM 격리와 네트워크 허용 목록, 감사 로그 설계를 ISMS-P 통제 항목과 연결해 한 달 안에 적용하는 순서로 정리한다.
‘모델 10%, 하네스 90%’의 90%를 일곱 구성요소로 나누고, 최소 하네스 의사 코드와 ‘말’과 ‘벽’의 구분, 모델 업그레이드 때 걷어낼 것과 남길 것, 하네스 결정 기록과 사내 플랫폼 계층 설계를 정리한다.
모델 의존 방어가 39~277라운드에 뚫리고 출력 필터만 버틴 평가 논문을 바탕으로, Meta SecAlign의 위치, 간접 주입과 lethal trifecta, 계획-실행 분리와 카나리 토큰 출력 필터 예시까지 코드로 강제할 방어를 정리한다.
세션을 없앤 MCP 2026-07-28 스펙이 폐쇄망 사내 AI 플랫폼의 배포·게이트웨이·인증 구조에 주는 의미와, MCP bloat 정리 원칙, tool poisoning·SSRF 대응, 4주 파일럿 순서를 정리한다.
판례 검색, 법리 분석, 의견서 초안을 한 번에 묻으면 없는 판례가 섞입니다. 세 단계를 분리한 프롬프트 템플릿과 인용 판례 실존 확인, 산출물 검증 체크리스트를 정리했습니다. 법률 자문을 대체하지 않는 방법론입니다.
LLM 답변 범위를 제한하고 근거 인용과 자기 검증을 프롬프트에 넣으면 할루시네이션은 줄지만 사라지지 않습니다. 바로 쓰는 템플릿과 함께, 프롬프트의 한계를 넘어 RAG·검증기가 필요한 지점을 사례와 함께 구분했습니다.